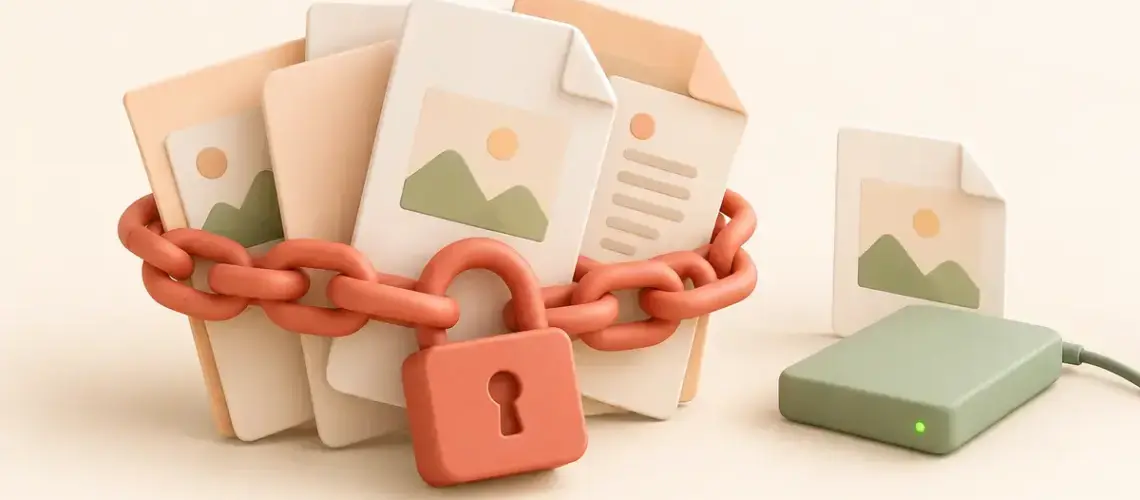
Kiristyshaittaohjelma eli englanniksi ransomware on yksi vakavimmista tietoturvauhista sekä kotikäyttäjille että yrityksille. Se salaa tiedostosi tai lukitsee koko laitteesi ja vaatii lunnaita niiden vapauttamiseksi – yleensä kryptovaluuttana, jotta rahaa on vaikea jäljittää. Tässä oppaassa käydään selkokielisesti läpi, mikä kiristyshaittaohjelma on, miten se leviää, miten siltä suojaudutaan ja mitä kannattaa tehdä, jos laite ehtii saastua.
Mikä kiristyshaittaohjelma on?
Kiristyshaittaohjelma on haittaohjelma (laitteelle haitallinen ohjelma), jonka ainoa tarkoitus on estää sinua käyttämästä omia tiedostojasi tai laitettasi ja painostaa sinut maksamaan. Kun ohjelma on päässyt laitteelle, se joko salaa tiedostot tai lukitsee koko järjestelmän ja näyttää lunnasvaatimuksen. Vaatimuksessa luvataan palauttaa pääsy tiedostoihin, kun uhri maksaa tietyn summan tiettyyn määräaikaan mennessä.
Nimitys tulee sanoista ”kiristys” ja ”haittaohjelma”: kyse on digitaalisesta panttivankitilanteesta, jossa panttivankina ovat sinun tietosi. Hyökkääjät ovat järjestäytynyttä rikollisuutta, ja kiristys on heille liiketoimintaa.
Salaava ja lukitseva kiristyshaittaohjelma
Kiristyshaittaohjelmat jaetaan karkeasti kahteen tyyppiin:
- Salaava (crypto-ransomware): ohjelma salaa tiedostot – asiakirjat, kuvat, tietokannat – vahvalla salauksella, jota ei käytännössä voi purkaa ilman hyökkääjän hallussa olevaa avainta. Laite toimii muuten normaalisti, mutta tiedostot eivät avaudu.
- Lukitseva (locker-ransomware): ohjelma lukitsee koko näytön tai käyttöjärjestelmän niin, ettet pääse kirjautumaan sisään. Tiedostoja ei välttämättä salata, mutta laite on käyttökelvoton.
Kaksoiskiristys
Nykyaikaiset hyökkäykset käyttävät usein kaksoiskiristystä (double extortion). Siinä rikolliset eivät vain salaa tiedostoja, vaan myös kopioivat eli varastavat ne ennen salaamista. Jos uhri kieltäytyy maksamasta, hyökkääjät uhkaavat julkaista arkaluontoiset tiedot internetissä tai myydä ne eteenpäin. Näin painostus kohdistuu myös niihin, joilla on toimivat varmuuskopiot – varmuuskopio palauttaa tiedostot, mutta ei estä vuodettujen tietojen julkaisua.
Tärkeimmät kohdat
- Kiristyshaittaohjelma eli ransomware salaa tiedostot tai lukitsee laitteen ja vaatii lunnaita, yleensä kryptovaluuttana.
- Yleisimmät tartuntatavat ovat tietojenkalastelusähköpostit, päivittämättömät ohjelmistot ja heikosti suojatut etäyhteydet.
- Paras suoja on säännölliset, laitteesta erillään pidetyt varmuuskopiot (3-2-1-periaate).
- Viranomaiset eivät suosittele lunnaiden maksamista – se ei takaa tiedostojen palautumista.
- Ilmaisia salauksenpurkutyökaluja löytyy No More Ransom -palvelusta.
Miten kiristyshaittaohjelma leviää?
Tartunta tapahtuu harvoin ”itsestään”. Useimmiten taustalla on jokin inhimillinen tai tekninen aukko, jota hyökkääjät käyttävät hyväkseen. Yleisimmät tartuntatavat ovat:
- Tietojenkalastelusähköpostit (phishing): viesti näyttää tulevan tutulta taholta, kuten pankilta, kuljetusyhtiöltä tai työkaverilta. Liitetiedoston avaaminen tai linkin klikkaaminen käynnistää haittaohjelman asennuksen.
- Haavoittuvuudet ohjelmistoissa: päivittämätön käyttöjärjestelmä tai sovellus voi sisältää tunnetun tietoturva-aukon, jonka kautta haittaohjelma pääsee sisään ilman, että käyttäjä tekee mitään.
- Heikosti suojatut etäyhteydet: etätyöpöytäyhteydet (RDP) ja VPN-yhteydet, joissa on heikko salasana tai ei kaksivaiheista tunnistautumista, ovat yleinen murtautumisreitti yrityksiin.
- Haitalliset lataukset ja mainokset: piraattiohjelmat, väärennäta asennusohjelmat ja saastuneet verkkosivut voivat sisältää haittaohjelman.
Suomessa Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskus on havainnut, että monet yritysten kiristyshaittaohjelmatapaukset ovat alkaneet juuri heikosti suojatuista tai päivittämättömistä etäyhteyksistä. Ajantasaiset ohjelmistopäivitykset ja kaksivaiheinen tunnistautuminen tukkivat nämä yleisimmät reitit tehokkaasti.
Tunnettuja kiristyshaittaohjelmia
Kiristyshaittaohjelmat esiintyvät ”perheissä” eli versioina, joita rikollisryhmät kehittävät ja vuokraavat toisilleen. Muutamia tunnettuja esimerkkejä:
- WannaCry (2017): maailmanlaajuinen hyökkäys, joka levisi Windowsin haavoittuvuuden kautta ja lamautti muun muassa sairaaloita. Se teki ransomware-ilmiöstä laajalti tunnetun.
- LockBit: yksi viime vuosien aktiivisimmista kiristyshaittaohjelmaryhmistä, joka toimi niin sanotulla ransomware-as-a-service -mallilla eli vuokrasi haittaohjelmaansa muille rikollisille.
- Akira: Suomessa erityisen näkyvä kiristyshaittaohjelma. Kyberturvallisuuskeskus vastaanotti vuonna 2023 useita ilmoituksia suomalaisten organisaatioiden Akira-tapauksista, ja tapaukset liittyivät useimmiten heikosti suojattuihin VPN-yhteyksiin. Akira pyrki myös etsimään ja tuhoamaan uhrin varmuuskopiot.
Myös Suomessa on koettu laajoja tapauksia: esimerkiksi meijeriyhtiö Valioon kohdistunut kiristyshaittaohjelmahyökkäys oli yksi vuoden 2024 merkittävimmistä häiriöistä. Tapaukset muistuttavat, että uhka koskee niin suuria organisaatioita kuin yksittäisiä käyttäjiä.
Näin suojaudut kiristyshaittaohjelmilta
Täydellistä suojaa ei ole, mutta riskiä voi pienentää ratkaisevasti muutamalla peruskäytännöllä. Tärkeintä on, että suojaus on kunnossa ennen tartuntaa – jälkikäteen vaihtoehdot ovat vähissä.
Varmuuskopiot ovat tärkein suoja
Toimiva varmuuskopio on ainoa keino, jolla saat tiedostosi takaisin maksamatta lunnaita. Noudata niin sanottua 3-2-1-periaatetta: pidä kolme kopiota tiedoista, kahdella eri tallennusvälineellä ja yksi niistä fyysisesti erillään (esimerkiksi ulkoinen kiintolevy, joka irrotetaan koneesta, tai pilvipalvelu). On tärkeää, että varmuuskopio ei ole jatkuvasti kiinni koneessa, koska monet kiristyshaittaohjelmat pyrkivät salaamaan myös verkkolevyt ja liitetyt varmuuskopiot.
Testaa myös silloin tällöin, että varmuuskopiosta todella pystyy palauttamaan tiedostot. Käyttökelvoton varmuuskopio huomataan usein vasta hätätilanteessa.
Pidä ohjelmistot ajan tasalla
Suuri osa hyökkäyksistä käyttää hyväkseen tunnettuja, jo paikattuja haavoittuvuuksia. Ota siksi automaattiset päivitykset käyttöön käyttöjärjestelmässä, selaimessa ja sovelluksissa. Näin tietoturva-aukot tukitaan ennen kuin rikolliset ehtivät hyödyntää niitä.
Vahva tunnistautuminen ja salasanat
Ota kaksivaiheinen tunnistautuminen käyttöön kaikkialla, missä se on mahdollista – erityisesti sähköpostissa ja etäyhteyksissä. Se estää sisäänpääsyn, vaikka salasana olisi vuotanut. Käytä lisäksi pitkiä ja ainutkertaisia salasanoja; salasanojen hallintaohjelma auttaa luomaan ja säilyttämään niitä turvallisesti.
Käytä virustorjuntaa ja ole varovainen sähköpostin kanssa
Ajantasainen virustorjuntaohjelma tunnistaa ja pysäyttää monet haittaohjelmat ennen niiden käynnistymistä. Älä avaa odottamattomia liitetiedostoja tai klikkaa linkkejä viesteissä, joiden alkuperästä et ole varma, vaikka lähettäjä vaikuttaisi tutulta. Epäselvissä tapauksissa varmista asia lähettäjältä toista kautta.
Suojautumisen tarkistuslista
- Tee säännölliset varmuuskopiot ja pidä ainakin yksi niistä irti verkosta ja koneesta.
- Ota automaattiset ohjelmistopäivitykset käyttöön käyttöjärjestelmässä, selaimessa ja sovelluksissa.
- Ota kaksivaiheinen tunnistautuminen käyttöön etenkin sähköpostissa ja etäyhteyksissä.
- Käytä pitkiä, ainutkertaisia salasanoja ja säilytä ne salasanojen hallintaohjelmassa.
- Pidä virustorjunta ajan tasalla ja käytössä.
- Älä avaa odottamattomia liitetiedostoja tai linkkejä, joiden alkuperästä et ole varma.
- Asenna ohjelmia ja sovelluksia vain virallisista ja luotettavista lähteistä.
- Rajaa käyttöoikeuksia: käytä päivittäin tiliä, jolla ei ole järjestelmänvalvojan oikeuksia.
Mitä tehdä, jos laite saastuu?
Jos epäilet tartuntaa, toimi rauhallisesti ja järjestelmällisesti. Ensimmäiset toimet vaikuttavat siihen, kuinka laajaksi vahinko kasvaa.
- Irrota laite verkosta heti – katkaise Wi-Fi ja verkkojohto, jotta haittaohjelma ei leviä muihin laitteisiin tai verkkolevyille.
- Älä sammuta laitetta välttämättä heti, vaan dokumentoi tilanne: ota valokuva lunnasvaatimuksesta ja kirjaa ylös näkyvät tiedot. Näistä voi olla apua tunnistamisessa.
- Selvitä, mikä kiristyshaittaohjelma on kyseessä. Haittaohjelman perheen tunnistaminen ratkaisee, onko tiedostoille olemassa ilmainen purkutyökalu.
Älä maksa lunnaita
Viranomaiset, mukaan lukien poliisi ja Kyberturvallisuuskeskus, eivät suosittele lunnaiden maksamista. Maksaminen ei takaa, että saat tiedostot takaisin, se rahoittaa rikollista toimintaa ja tekee sinusta todennäköisemmin uuden kohteen. Osa uhreista ei koskaan saa toimivaa salauksenpurkuavainta maksusta huolimatta.
No More Ransom ja ilmaiset purkutyökalut
Kannattaa tarkistaa No More Ransom -palvelu, jonka käynnistivät vuonna 2016 Alankomaiden poliisi, Europol sekä tietoturvayhtiöt McAfee ja Kaspersky. Palvelu tarjoaa ilmaisia salauksenpurkutyökaluja useille kiristyshaittaohjelmaperheille sekä Crypto Sheriff -työkalun, jolla voi tunnistaa, mikä haittaohjelma laitteen on saastuttanut. Jos juuri sinun tapaukseesi löytyy purkutyökalu, saat tiedostot takaisin maksamatta. Kaikille haittaohjelmille purkua ei kuitenkaan ole olemassa.
Ilmoita viranomaisille
Tee asiasta rikosilmoitus poliisille. Yrityksiä ja organisaatioita pyydetään ilmoittamaan kiristyshaittaohjelmatapauksista myös Kyberturvallisuuskeskukselle, joka kokoaa tilannekuvaa ja voi antaa ohjeita. Ilmoittaminen auttaa myös muita, sillä viranomaiset seuraavat näin uhkien kehittymistä.
Kenelle tämä on tärkeää?
Kiristyshaittaohjelmat koskevat kaikkia, jotka käyttävät tietokonetta tai älypuhelinta. Kotikäyttäjälle suurin menetys ovat usein korvaamattomat valokuvat ja asiakirjat, joita ei ole varmuuskopioitu. Yrityksille ja yhdistyksille hyökkäys voi pysäyttää koko toiminnan, aiheuttaa merkittäviä kustannuksia ja johtaa asiakastietojen vuotamiseen. Yhteistä molemmille on, että samat perussuojaukset – varmuuskopiot, päivitykset, vahva tunnistautuminen ja maltti sähköpostin kanssa – pienentävät riskiä eniten.
Lähteet
Usein kysytyt kysymykset (UKK)
Mikä ero on kiristyshaittaohjelmalla ja viruksella?
Virus on haittaohjelma, joka monistaa itseään ja leviää tiedostosta toiseen. Kiristyshaittaohjelma on haittaohjelman alalaji, jonka tarkoitus on nimenomaan salata tai lukita tiedot ja vaatia lunnaita. Molemmat ovat haittaohjelmia, mutta kiristyshaittaohjelman tavoite on raha.
Voiko salattuja tiedostoja saada takaisin maksamatta?
Joskus kyllä. Jos sinulla on erillään pidetty varmuuskopio, voit palauttaa tiedostot siitä. Lisäksi joillekin kiristyshaittaohjelmille on olemassa ilmainen salauksenpurkutyökalu esimerkiksi No More Ransom -palvelussa. Kaikille haittaohjelmille purkua ei kuitenkaan ole.
Kannattaako lunnaat maksaa, jos tiedostot ovat tärkeitä?
Viranomaiset eivät suosittele maksamista. Maksu ei takaa tiedostojen palautumista, rahoittaa rikollisuutta ja voi tehdä sinusta uuden kohteen. Varmuuskopio on luotettavampi tapa varmistaa tiedostojen saatavuus.
Voiko puhelin saada kiristyshaittaohjelman?
Kyllä. Myös älypuhelimet, erityisesti Android-laitteet, voivat saada tartunnan esimerkiksi epävirallisista lähteistä ladatuista sovelluksista. Asenna sovelluksia vain virallisista sovelluskaupoista ja pidä laite päivitettynä.
Miten tunnistan kiristyshaittaohjelmatartunnan?
Yleisimmät merkit ovat tiedostot, jotka eivät aukea tai joiden pääte on muuttunut, sekä näytölle ilmestyvä lunnasvaatimus, jossa pyydetään maksua tiedostojen palauttamiseksi. Laite voi myös hidastua tai lukittua kokonaan.